


【第一章 導讀】
傳統的資安系統,目前基本上的數學模式,是依據一些「日誌」等事件,在事前的紀錄,然後追查事後發生的資安問題,採取一些補救措施,被動的因應一些資安問題,效果並不好,因為他們都是在資安事件發生之後,採取築高牆的被動模式,這是行不通的。目前世界上有關資安系統的情況介紹如下:
美國「零信任」資安架構的基本精神,就是:「一個核心價值、兩個存在風險、三個設計重點」,所謂一個核心價值就是:「信任」由嚴格的驗證程式,所計算而決定的。所謂兩個存在風險是:①傳統的邊界防禦已不可靠、②安全邊界也模糊不清。所謂三個重點是:在實際運作時,必須包括三個設計的功能在內:①信任管理、②動態授權、③持續監控。
中國「內生安全」資安架構的基本精神是:具有自我調整、自我為主以及自我生長的三個特點。所謂:
1. 自我調整:就像一個免疫系統,具有一般性網路攻擊的自我發現及修復的能力。
2. 自我為主:要有自主的安全能力,不能只依靠外部的安全能力,這是不能解決問題的。
3. 自我生長:它是「人」和「系統」共同的進步,像一個生命體一樣,不斷成長的資安系統和人才隊伍,這才是最需要的。
今後臺灣「內生零信任」資安架構的基本精神是:
1. 要防止駭客入侵,最好的辦法就是在駭客由「外網」進入「內網」的資訊時加以阻止,而不是進入內網之後,再以「零信任」架構追查,這樣會節省很多的人力。
2. 凡是滿足資安系統最高五級或六級,經過第三方公證的認證,彼此就等於是「內網」之間的通訊,來增加效率。
3. 以團體的力量,共同打擊駭客的猖狂,徹底解決駭客生存的空間。
今後臺灣「內生零信任」資安架構的標準,就是採用美國「零信任」資安架構中的認證、監控、微分割網路、數據加密的四個技術。以及採用中國「內生安全」資安架構中的軟體物料清單(Software Bill of Material, SBOM)、大數據偵測、智慧自動化的三個技術,同時增加,臺灣自己發展的「網絡拓撲管理」、建立新一代的監控中心(Security Operation Center, SOC)、建立新一代的資訊分享與分析中心(Information Sharing and Analysis Center, ISAC)、建立電腦緊急應變小組(Computer Emergency Response Team, CERT)以及建立第三方認證機構,組織團體的力量來防止駭客入侵。結合上述三者的技術優點,共有十大技術架構,做為臺灣自己建立的「內生零信任」的資安標準,這就是新世紀下一代的資安系統,今後將行銷全世界。
臺灣此時刻發展的下一代資安系統,將是歷史上的機遇時期:
第一方面是解決企業自己資安的問題;有關資安的問題一般分兩類,一類是物理系統的問題,包括操作及管理人員的失誤,在這種情況下加強「管理」,是可以避免的,也就是採用美國 NIST CSF 2.0.的協議,它是世界上被最多國家採用的協議;另一類是資訊系統的問題,主要防止駭客入侵,只要是有人寫程式,就無法「絕對」避免,所以建構下一代的資安系統,必須採用另一種新的數學模式,也就是統計模式:「大數據偵查」的方式,找出駭客攻擊的「樣式(Pattern)」,與駭客入侵的關聯性,當蒐集到「所有」「樣式」之後,也就是說蒐集到已經發生的駭客攻擊「樣式」,這樣若駭客以舊「樣式」攻擊的方式,就可以事前有效的阻止,然後再結合「智慧自動化」的技術,就是人工智慧加自動化的技術,來防範駭客的入侵,這種事前預防的數學模式,就是下一代的資安系統,來代替傳統事後補救的模式。
智慧時代之特點,就是依靠大量人工智慧在社會上的應用,由於以往人工智慧的應用技術並不成熟,因為它使用門檻太高、且成本也太貴,更重要的因素是:傳統的資安問題得不到解決,造成人們裹足不前的使用人工智慧,所以解決下一代的資安問題,這樣才能大量使用人工智慧應用,才可能引領人類走向智慧社會,這時社會上所有企業、機構、組織、國家面臨考驗的時候,通不過考驗者,就會被淘汰,殘酷無情的,也是毫不留情面的。
第二方面是解決企業專業化改造的問題。現在的傳統企業,無論規模多大,都不再可能從端到端的控制整個產業生態系,相反的必須專攻自己真正擁有絕對市場優勢的領域,也就是說,必須實現專業化經營,將企業的資源集中在少數,可為企業帶來優勢和利潤的業務活動上,才能讓公司員工和股東創造最大的價值。所以傳統企業要在今天取得成功,必須進行內部的優化,擴大企業經營者的視野,並提升公司的業務彈性,更好的因應市場變化,它還可以推動業務單位,獲得優異的績效,同時降低成本,然後往企業專業化方向前進,也就是進行網絡專業化的服務,這就必需使用雲端大數據服務,而企業實現「內生零信任」架構的資安全方案,成為最基本的改造,也就是網絡安全最主要的改造方向。所以解決資安問題,就是企業專業化改造的首要條件。
第三方面是由傳統企業,跨入人工智慧應用的門檻。實現「內生零信任」架構的資安全方案,因為初期它有大量專業人員,協助完成安裝,並培訓企業人員的使用,最主要的原因就是大數據的應用:它有效、方便使用、且成本低廉,而且是初步人工智慧1.0的應用,當企業見到人工智慧應用的效果後,今後企業將會大力採用人工智慧應用,增加企業的市場競爭力,更往人工智慧2.0的應用方向發展,今後它不但增加世界企業的生產力,同時更改造了社會的生產關係,世界將面臨翻天覆地的改變,所以實行「內生零信任」架構,將會使企業在市場上,使臺灣先走一步,然後得心應手,引領臺灣跨入智慧社會。
第四方面是發展由人工智慧1.0的應用、推展到「AI 2.0」應用,增加了智慧時代的競爭力。在「AI 1.0時代」,主要是依據「大數據技術」的應用場景,解決單一任務的應用,類似「弱人工智慧」。而在「AI 2.0時代」,則是基於「大型語言模型(Large Language Models, LLM)」,在深度學習的基礎上,發展出解決多任務的應用,就類似人類的「強人工智慧」,例如進行自然語言理解、能使文本生成、形成圖像處理等多種任務,而且效果也日漸優異,今後它將走向實體,大幅提升社會生產力,再往後發展,AI將從虛擬世界裡走向真實世界。
同時「AI PC」的出現,打通了從雲端、到邊緣運算、至各種端點這條大道,根據英特爾(Intel)的定義,「AI PC」需要具備CPU(中央處理器)、GPU(圖形處理器)和NPU(神經網路處理器),分別負責處理不同AI任務的需要,透過新架構,同時將CPU、GPU、NPU整合到SOC(System on Chip)系統單晶片上。一般「AI PC」適用在「大型語言模型」,參數在十億個左右,個別情況可以達到百億個參數,而它只比傳統的硬體PC成本增加10-15%之間,這是市場可以接受的範圍,例如GPT-3,參數在1,750億個。由於GPT-4的創始人和所有者OpenAI,根本沒有公開發表過這些參數的資訊,然而有人估計GPT-4的功能較GPT-3強8倍,所以GPT-4的參數估計約在1.2兆個(1750X8 = 1.2萬億),而目前最好的估計來自AX Semantics,認為GPT-4的參數量約為100兆個,但OpenAI強烈否認,所以GPT-4的參數估計應在10兆(萬億)-100兆之間。若我們把「AI PC」推廣到廣義的各種端點,例如:晶片、傳感器、設備(家電)、攜帶式設備(手錶)、手機、PC、伺服器、機器人等,以及它們之間的結合,而「AI PC」將代表著電腦運作方式的轉變,同時也明顯改善PC的日常使用情境。在未來的10年中,AI 2.0將無所不在,而且會讓人類社會所有的工作任務,都發生一個翻天覆地的改變。臺灣先實現「內生零信任」資安架構,新世紀的下一代資安系統,人工智慧2.0的應用,領先全球,將引領臺灣首先跨入智慧社會。
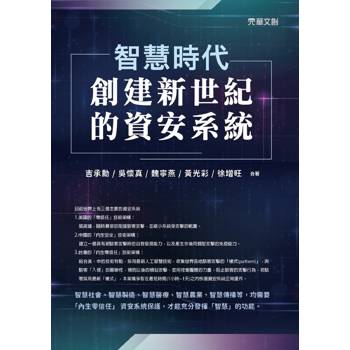
本書撰寫的目的,是黃光彩博士在擔任投資機構負責人時,組織了讀書會,不定期的集中一批臺灣軟體專業人士,進行討論,尋找本世紀的下一個投資機會,黃博士不時在報刊、雜誌出版最新文獻、介紹最新知識。目前世界的資訊安全系統,簡稱資安系統,不論中外,均有瑕疵,而且落後於時代的需求,因而組織讀書會的成員,撰寫本書,其目的是建立下一代、也就是智慧時代的資安系統,以滿足臺灣社會的要求,並行銷全世界。本書主要的銷售對象,是各大機構的經理及負責人以及政府官員,目的是讓他們瞭解世界資安的現況,以及今後的發展趨勢,避免鑽進繁瑣的細節中,而要以宏觀的角度,發現軟體在世界的未來的地位,同時也鼓勵專業工程師,閱讀本書,進一步從宏觀的角度,瞭解世界的未來。黃博士經常受邀到臺灣各大學、研究機構、學術單位進行演講,鼓勵臺灣的年輕學子,參與這個世紀來臨的機遇,也希望他們把本書當作參考書來閱讀,因為它是教科書中所没有的知識。
此書由吉承勳負責大綱及目錄以及第一部分的第一章:導讀和第五部分,並對全書做編輯的工作。作者不但專精於電腦軟體,而且精通經濟、歷史等人文素養、熟悉投資機構,深切瞭解機遇、風險、成熟度、時間預測等等。作者在1980年代,曾協助中國天津無縫鋼管廠的整廠建設工作,從平地起家。在技術上,引進世界上最先進德國曼勒斯曼的電爐煉鋼技術、世界上最先進義大利皮亞迪的軋機設備以及世界上最先進美國皮煙西(PMC)車床加工整套設備,整合成高度自動化的生產工廠,是當時世界上技術最先進、質量最好、最大的無縫鋼管製造公司,至今尚無人能超過。在當時的中國,也是僅次於寶山鋼鐵公司的技術引進計劃,總投資超過50億美金。目前仍然是世界上最先進的、行銷在全世界陸上及海上深度石油鑽探的油田。
本書的第一部分:基礎知識,除第一章外,由吳懷真博士主寫,共五章。
吳博士回到臺灣後,在中原大學任教,講授電腦基礎知識,後受聘於臺灣太世科公司任副總,主導過大型機(mainframe)、中型機、工作站、主從式架構、PC及互聯網、雲端服務等,不同系統架構的開發,從應用系統到資訊安全考量,開發電子商務資訊作業、千禧年(Y2K)問題解決、推動資訊業電子化(ABCDE)計劃、知識管理顧問服務、暨資訊系統規畫建置、e化政府計劃推動管考、生成式AI應用、後量子資安顧問服務等專案,經驗多樣且豐富,是少數具有理論基礎及實際經驗的資深「方案架構師」。
吳博士在資安問題上、尤其是駭客的問題,更有深入的研究,在早期駭客的動機是較為單純的,主要的危害風險是來自病毒感染,因此以防火牆搭配防毒軟體,做為防範已足夠,但近來駭客,由早期的惡作劇或是炫耀技術的單純動機,演變到今日出現的勒索軟體服務產業(Ransomware as a Service,簡稱RaaS),癱瘓日常營運作業,以勒索贖金為主,資安威脅已成為顯學。而今後在人工智慧時代,駭客的動機將牽涉到生命問題,例如:醫療事業、無人駕車、城市安全管理等,所以必須引起社會足夠的重視,希望藉由臺灣「內生零信任」架構的建立,掃除資安噩夢,維持社會的正常運作。
本書的第二部分:當今資安系統的不足之處,由魏寧燕博士主寫,共八章。
魏博士在美期間,獲得核子物理學碩士學位,後改修生物分子學博士學位、並接受萊德伯格聘請(Joshua Lederberg, 1925–2008,在1958年33歲時,即獲得諾貝爾獎),在史丹佛大學(Stanford University)做分子生物學的博士後研究,並在世界著名的文獻發表學術論文,後經萊德伯格的推薦,在美國國家衛生研究院(National Institutes of Health, NIH),任職專案經理,主導建立美國創投,投資在遺傳工程的法規。魏博士回台後,從事創投方面的工作,對臺灣企業界有近一步的認識,發現臺灣中小企業的生產工廠,他們大部分均受益於臺灣政府自動化輔助計劃,但對美國NIST推行的CSF 1.1、2.0安全協議,卻相對陌生,且對於美國「零信任」架構,以及中國的「內生安全」架構,更不熟悉,限於資源他們也沒有任何研究動機,可以說臺灣並沒有建立起自己的「資安標準」。
臺灣要進行產業升級,必須推行人工智慧應用,尤其是「人工智慧 1.0」的應用,人工智慧的發展,主要有4個因素:①大數據、②演算法、③算力、④專業知識,因為臺灣的中小企業,在專業上都有特殊的技術及經驗,否則難以在這個高度競爭的市場上生存,希望政府再度推行,類似於以往自動計劃的專案輔助,協助臺灣的中小企業,推行人工智慧1.0的應用,好比實施臺灣的「內生零信任」架構的建立,這一定會替臺灣中小企業,帶來另外一個生機蓬勃的產業升級。
本書的第三部分:創建新世紀的資安系統,由黃光彩博士主寫,共五章。
黃博士在美國IBM任職副總期間,曾被派到新加坡,與新加坡大學建立系統工程研究院,針對大型軟體的開發、測試與驗證。並於當地以及印度,主持合營公司的建立,主要協助IBM解決美國Y2K(千禧年)的問題,由於當時印度軟體工程師薪水相當便宜,而且水準不錯,但印度的軟體基礎建設,尤其是互聯網的建設相當落後,只好在新加坡建立合營公司,利用新加坡的互聯網基礎建設,委託印度代工,解決美國這個Y2K的問題,這也促進了印度軟體技術的進步,協助印度打開了軟體代工的全球市場,黃博士的這個機會,對印度而言,是不可多得的歷史機遇。
黃博士建議臺灣實施「內生零信任」資安架構,這就是新世紀下一代的資安系統,並且推銷AI 2.0的應用,尤其是「AI PC」的應用,若能擴大到廣義的終端,利用臺灣硬體的優勢,特别是晶片及機器人等,行銷到全世界,其中晶片終端的意義,就是智慧物聯網AIOT的所有終端,其數量大得驚人,其中機器人也是非常廣泛,包括在家庭、工廠、城鎮等所有的地方,都將會出現機器人的服務,他們也必須考慮到資安問題,因為每一個系統,都需要「內生零信任」資安架構,這將是臺灣不可多得的歷史機遇,其影響將不會低於台積電。
本書的第四部分:建構新世紀資安系統的路徑,由徐增旺博士主寫,共四章。
徐博士在德州農工大學做助理教授時,英特爾公司(Intel Corporation)正在加州蓋自動化工廠,由一位史丹佛大學的計算機教授,做技術負責人,聘請徐博士做助手,負責實際具體的工作,建立五層次架構的資訊平台,並且以產品(P, Product),工作流程(R, Route)、工程操作(O, Operation)、特殊元件S, Script)以及數據儲存(D, Data Storage),建立起以用戶需求分析的軟體物料清單(Software Bill of Material, SBOM)樹狀結構,而以PROSD整合應用系統。資訊平台最大的功能,就是把資訊邏輯與應用邏輯分開,以資訊平台處理資訊邏輯,以PROSD整合應用系統,來減少整體系統整合的難度及成本,這與IBM「業務組件商業模型(Component Business Model, CBM)」及「業務組件(Business Component, BC)」有異曲同工之妙,而資訊平台更實際、簡單、有效。臺灣「內生零信任」資安架構,技術上均已成熟不是問題,而最大的難度,將在系統全面地整合,包括:資訊系統、資安系統以及各式各樣的應用系統之全面整合,今後資訊平台,將發揮不可磨滅的功蹟。
第五部分的撰寫:建立臺灣社會(產、官、學、研)對新資安系統的期望,由吉承勳主寫,共四章。
作者是電腦軟體專業,接受當時李國鼎部長的邀請,回臺灣提升臺灣軟體業的發展,是第一家全軟體廠家被邀請進入臺灣新竹科學園區的公司,具體推動臺灣半導體業的自動化工作。目前希望臺灣軟體界共同合作,同時也期望臺灣政府,再度提出支持當時台積電發展的計劃,以及較後支持臺灣自動化的輔助計劃。讓臺灣軟體界引進世界上最先進的技術,並進行生態系的整合,打造臺灣「內生零信任」架構的資安全方案解答,簡稱「資安全方案」,首先要具備下列各元件的公司:(一)市場行銷公司、(二)顧問公司、(三)工程公司、(四)資訊平台公司、(五)建構「內生零信任」架構的技術產品公司(詳見本書 24.2)、(六)建構「資安全方案」的合作公司(詳見本書 24.3)。這是一個資安生態系,有能力提供「資安全方案」的一站式「交鑰匙(Turn Key)」工程。
傳統的資安系統,目前基本上的數學模式,是依據一些「日誌」等事件,在事前的紀錄,然後追查事後發生的資安問題,採取一些補救措施,被動的因應一些資安問題,效果並不好,因為他們都是在資安事件發生之後,採取築高牆的被動模式,這是行不通的。目前世界上有關資安系統的情況介紹如下:
美國「零信任」資安架構的基本精神,就是:「一個核心價值、兩個存在風險、三個設計重點」,所謂一個核心價值就是:「信任」由嚴格的驗證程式,所計算而決定的。所謂兩個存在風險是:①傳統的邊界防禦已不可靠、②安全邊界也模糊不清。所謂三個重點是:在實際運作時,必須包括三個設計的功能在內:①信任管理、②動態授權、③持續監控。
中國「內生安全」資安架構的基本精神是:具有自我調整、自我為主以及自我生長的三個特點。所謂:
1. 自我調整:就像一個免疫系統,具有一般性網路攻擊的自我發現及修復的能力。
2. 自我為主:要有自主的安全能力,不能只依靠外部的安全能力,這是不能解決問題的。
3. 自我生長:它是「人」和「系統」共同的進步,像一個生命體一樣,不斷成長的資安系統和人才隊伍,這才是最需要的。
今後臺灣「內生零信任」資安架構的基本精神是:
1. 要防止駭客入侵,最好的辦法就是在駭客由「外網」進入「內網」的資訊時加以阻止,而不是進入內網之後,再以「零信任」架構追查,這樣會節省很多的人力。
2. 凡是滿足資安系統最高五級或六級,經過第三方公證的認證,彼此就等於是「內網」之間的通訊,來增加效率。
3. 以團體的力量,共同打擊駭客的猖狂,徹底解決駭客生存的空間。
今後臺灣「內生零信任」資安架構的標準,就是採用美國「零信任」資安架構中的認證、監控、微分割網路、數據加密的四個技術。以及採用中國「內生安全」資安架構中的軟體物料清單(Software Bill of Material, SBOM)、大數據偵測、智慧自動化的三個技術,同時增加,臺灣自己發展的「網絡拓撲管理」、建立新一代的監控中心(Security Operation Center, SOC)、建立新一代的資訊分享與分析中心(Information Sharing and Analysis Center, ISAC)、建立電腦緊急應變小組(Computer Emergency Response Team, CERT)以及建立第三方認證機構,組織團體的力量來防止駭客入侵。結合上述三者的技術優點,共有十大技術架構,做為臺灣自己建立的「內生零信任」的資安標準,這就是新世紀下一代的資安系統,今後將行銷全世界。
臺灣此時刻發展的下一代資安系統,將是歷史上的機遇時期:
第一方面是解決企業自己資安的問題;有關資安的問題一般分兩類,一類是物理系統的問題,包括操作及管理人員的失誤,在這種情況下加強「管理」,是可以避免的,也就是採用美國 NIST CSF 2.0.的協議,它是世界上被最多國家採用的協議;另一類是資訊系統的問題,主要防止駭客入侵,只要是有人寫程式,就無法「絕對」避免,所以建構下一代的資安系統,必須採用另一種新的數學模式,也就是統計模式:「大數據偵查」的方式,找出駭客攻擊的「樣式(Pattern)」,與駭客入侵的關聯性,當蒐集到「所有」「樣式」之後,也就是說蒐集到已經發生的駭客攻擊「樣式」,這樣若駭客以舊「樣式」攻擊的方式,就可以事前有效的阻止,然後再結合「智慧自動化」的技術,就是人工智慧加自動化的技術,來防範駭客的入侵,這種事前預防的數學模式,就是下一代的資安系統,來代替傳統事後補救的模式。
智慧時代之特點,就是依靠大量人工智慧在社會上的應用,由於以往人工智慧的應用技術並不成熟,因為它使用門檻太高、且成本也太貴,更重要的因素是:傳統的資安問題得不到解決,造成人們裹足不前的使用人工智慧,所以解決下一代的資安問題,這樣才能大量使用人工智慧應用,才可能引領人類走向智慧社會,這時社會上所有企業、機構、組織、國家面臨考驗的時候,通不過考驗者,就會被淘汰,殘酷無情的,也是毫不留情面的。
第二方面是解決企業專業化改造的問題。現在的傳統企業,無論規模多大,都不再可能從端到端的控制整個產業生態系,相反的必須專攻自己真正擁有絕對市場優勢的領域,也就是說,必須實現專業化經營,將企業的資源集中在少數,可為企業帶來優勢和利潤的業務活動上,才能讓公司員工和股東創造最大的價值。所以傳統企業要在今天取得成功,必須進行內部的優化,擴大企業經營者的視野,並提升公司的業務彈性,更好的因應市場變化,它還可以推動業務單位,獲得優異的績效,同時降低成本,然後往企業專業化方向前進,也就是進行網絡專業化的服務,這就必需使用雲端大數據服務,而企業實現「內生零信任」架構的資安全方案,成為最基本的改造,也就是網絡安全最主要的改造方向。所以解決資安問題,就是企業專業化改造的首要條件。
第三方面是由傳統企業,跨入人工智慧應用的門檻。實現「內生零信任」架構的資安全方案,因為初期它有大量專業人員,協助完成安裝,並培訓企業人員的使用,最主要的原因就是大數據的應用:它有效、方便使用、且成本低廉,而且是初步人工智慧1.0的應用,當企業見到人工智慧應用的效果後,今後企業將會大力採用人工智慧應用,增加企業的市場競爭力,更往人工智慧2.0的應用方向發展,今後它不但增加世界企業的生產力,同時更改造了社會的生產關係,世界將面臨翻天覆地的改變,所以實行「內生零信任」架構,將會使企業在市場上,使臺灣先走一步,然後得心應手,引領臺灣跨入智慧社會。
第四方面是發展由人工智慧1.0的應用、推展到「AI 2.0」應用,增加了智慧時代的競爭力。在「AI 1.0時代」,主要是依據「大數據技術」的應用場景,解決單一任務的應用,類似「弱人工智慧」。而在「AI 2.0時代」,則是基於「大型語言模型(Large Language Models, LLM)」,在深度學習的基礎上,發展出解決多任務的應用,就類似人類的「強人工智慧」,例如進行自然語言理解、能使文本生成、形成圖像處理等多種任務,而且效果也日漸優異,今後它將走向實體,大幅提升社會生產力,再往後發展,AI將從虛擬世界裡走向真實世界。
同時「AI PC」的出現,打通了從雲端、到邊緣運算、至各種端點這條大道,根據英特爾(Intel)的定義,「AI PC」需要具備CPU(中央處理器)、GPU(圖形處理器)和NPU(神經網路處理器),分別負責處理不同AI任務的需要,透過新架構,同時將CPU、GPU、NPU整合到SOC(System on Chip)系統單晶片上。一般「AI PC」適用在「大型語言模型」,參數在十億個左右,個別情況可以達到百億個參數,而它只比傳統的硬體PC成本增加10-15%之間,這是市場可以接受的範圍,例如GPT-3,參數在1,750億個。由於GPT-4的創始人和所有者OpenAI,根本沒有公開發表過這些參數的資訊,然而有人估計GPT-4的功能較GPT-3強8倍,所以GPT-4的參數估計約在1.2兆個(1750X8 = 1.2萬億),而目前最好的估計來自AX Semantics,認為GPT-4的參數量約為100兆個,但OpenAI強烈否認,所以GPT-4的參數估計應在10兆(萬億)-100兆之間。若我們把「AI PC」推廣到廣義的各種端點,例如:晶片、傳感器、設備(家電)、攜帶式設備(手錶)、手機、PC、伺服器、機器人等,以及它們之間的結合,而「AI PC」將代表著電腦運作方式的轉變,同時也明顯改善PC的日常使用情境。在未來的10年中,AI 2.0將無所不在,而且會讓人類社會所有的工作任務,都發生一個翻天覆地的改變。臺灣先實現「內生零信任」資安架構,新世紀的下一代資安系統,人工智慧2.0的應用,領先全球,將引領臺灣首先跨入智慧社會。
本書撰寫的目的,是黃光彩博士在擔任投資機構負責人時,組織了讀書會,不定期的集中一批臺灣軟體專業人士,進行討論,尋找本世紀的下一個投資機會,黃博士不時在報刊、雜誌出版最新文獻、介紹最新知識。目前世界的資訊安全系統,簡稱資安系統,不論中外,均有瑕疵,而且落後於時代的需求,因而組織讀書會的成員,撰寫本書,其目的是建立下一代、也就是智慧時代的資安系統,以滿足臺灣社會的要求,並行銷全世界。本書主要的銷售對象,是各大機構的經理及負責人以及政府官員,目的是讓他們瞭解世界資安的現況,以及今後的發展趨勢,避免鑽進繁瑣的細節中,而要以宏觀的角度,發現軟體在世界的未來的地位,同時也鼓勵專業工程師,閱讀本書,進一步從宏觀的角度,瞭解世界的未來。黃博士經常受邀到臺灣各大學、研究機構、學術單位進行演講,鼓勵臺灣的年輕學子,參與這個世紀來臨的機遇,也希望他們把本書當作參考書來閱讀,因為它是教科書中所没有的知識。
此書由吉承勳負責大綱及目錄以及第一部分的第一章:導讀和第五部分,並對全書做編輯的工作。作者不但專精於電腦軟體,而且精通經濟、歷史等人文素養、熟悉投資機構,深切瞭解機遇、風險、成熟度、時間預測等等。作者在1980年代,曾協助中國天津無縫鋼管廠的整廠建設工作,從平地起家。在技術上,引進世界上最先進德國曼勒斯曼的電爐煉鋼技術、世界上最先進義大利皮亞迪的軋機設備以及世界上最先進美國皮煙西(PMC)車床加工整套設備,整合成高度自動化的生產工廠,是當時世界上技術最先進、質量最好、最大的無縫鋼管製造公司,至今尚無人能超過。在當時的中國,也是僅次於寶山鋼鐵公司的技術引進計劃,總投資超過50億美金。目前仍然是世界上最先進的、行銷在全世界陸上及海上深度石油鑽探的油田。
本書的第一部分:基礎知識,除第一章外,由吳懷真博士主寫,共五章。
吳博士回到臺灣後,在中原大學任教,講授電腦基礎知識,後受聘於臺灣太世科公司任副總,主導過大型機(mainframe)、中型機、工作站、主從式架構、PC及互聯網、雲端服務等,不同系統架構的開發,從應用系統到資訊安全考量,開發電子商務資訊作業、千禧年(Y2K)問題解決、推動資訊業電子化(ABCDE)計劃、知識管理顧問服務、暨資訊系統規畫建置、e化政府計劃推動管考、生成式AI應用、後量子資安顧問服務等專案,經驗多樣且豐富,是少數具有理論基礎及實際經驗的資深「方案架構師」。
吳博士在資安問題上、尤其是駭客的問題,更有深入的研究,在早期駭客的動機是較為單純的,主要的危害風險是來自病毒感染,因此以防火牆搭配防毒軟體,做為防範已足夠,但近來駭客,由早期的惡作劇或是炫耀技術的單純動機,演變到今日出現的勒索軟體服務產業(Ransomware as a Service,簡稱RaaS),癱瘓日常營運作業,以勒索贖金為主,資安威脅已成為顯學。而今後在人工智慧時代,駭客的動機將牽涉到生命問題,例如:醫療事業、無人駕車、城市安全管理等,所以必須引起社會足夠的重視,希望藉由臺灣「內生零信任」架構的建立,掃除資安噩夢,維持社會的正常運作。
本書的第二部分:當今資安系統的不足之處,由魏寧燕博士主寫,共八章。
魏博士在美期間,獲得核子物理學碩士學位,後改修生物分子學博士學位、並接受萊德伯格聘請(Joshua Lederberg, 1925–2008,在1958年33歲時,即獲得諾貝爾獎),在史丹佛大學(Stanford University)做分子生物學的博士後研究,並在世界著名的文獻發表學術論文,後經萊德伯格的推薦,在美國國家衛生研究院(National Institutes of Health, NIH),任職專案經理,主導建立美國創投,投資在遺傳工程的法規。魏博士回台後,從事創投方面的工作,對臺灣企業界有近一步的認識,發現臺灣中小企業的生產工廠,他們大部分均受益於臺灣政府自動化輔助計劃,但對美國NIST推行的CSF 1.1、2.0安全協議,卻相對陌生,且對於美國「零信任」架構,以及中國的「內生安全」架構,更不熟悉,限於資源他們也沒有任何研究動機,可以說臺灣並沒有建立起自己的「資安標準」。
臺灣要進行產業升級,必須推行人工智慧應用,尤其是「人工智慧 1.0」的應用,人工智慧的發展,主要有4個因素:①大數據、②演算法、③算力、④專業知識,因為臺灣的中小企業,在專業上都有特殊的技術及經驗,否則難以在這個高度競爭的市場上生存,希望政府再度推行,類似於以往自動計劃的專案輔助,協助臺灣的中小企業,推行人工智慧1.0的應用,好比實施臺灣的「內生零信任」架構的建立,這一定會替臺灣中小企業,帶來另外一個生機蓬勃的產業升級。
本書的第三部分:創建新世紀的資安系統,由黃光彩博士主寫,共五章。
黃博士在美國IBM任職副總期間,曾被派到新加坡,與新加坡大學建立系統工程研究院,針對大型軟體的開發、測試與驗證。並於當地以及印度,主持合營公司的建立,主要協助IBM解決美國Y2K(千禧年)的問題,由於當時印度軟體工程師薪水相當便宜,而且水準不錯,但印度的軟體基礎建設,尤其是互聯網的建設相當落後,只好在新加坡建立合營公司,利用新加坡的互聯網基礎建設,委託印度代工,解決美國這個Y2K的問題,這也促進了印度軟體技術的進步,協助印度打開了軟體代工的全球市場,黃博士的這個機會,對印度而言,是不可多得的歷史機遇。
黃博士建議臺灣實施「內生零信任」資安架構,這就是新世紀下一代的資安系統,並且推銷AI 2.0的應用,尤其是「AI PC」的應用,若能擴大到廣義的終端,利用臺灣硬體的優勢,特别是晶片及機器人等,行銷到全世界,其中晶片終端的意義,就是智慧物聯網AIOT的所有終端,其數量大得驚人,其中機器人也是非常廣泛,包括在家庭、工廠、城鎮等所有的地方,都將會出現機器人的服務,他們也必須考慮到資安問題,因為每一個系統,都需要「內生零信任」資安架構,這將是臺灣不可多得的歷史機遇,其影響將不會低於台積電。
本書的第四部分:建構新世紀資安系統的路徑,由徐增旺博士主寫,共四章。
徐博士在德州農工大學做助理教授時,英特爾公司(Intel Corporation)正在加州蓋自動化工廠,由一位史丹佛大學的計算機教授,做技術負責人,聘請徐博士做助手,負責實際具體的工作,建立五層次架構的資訊平台,並且以產品(P, Product),工作流程(R, Route)、工程操作(O, Operation)、特殊元件S, Script)以及數據儲存(D, Data Storage),建立起以用戶需求分析的軟體物料清單(Software Bill of Material, SBOM)樹狀結構,而以PROSD整合應用系統。資訊平台最大的功能,就是把資訊邏輯與應用邏輯分開,以資訊平台處理資訊邏輯,以PROSD整合應用系統,來減少整體系統整合的難度及成本,這與IBM「業務組件商業模型(Component Business Model, CBM)」及「業務組件(Business Component, BC)」有異曲同工之妙,而資訊平台更實際、簡單、有效。臺灣「內生零信任」資安架構,技術上均已成熟不是問題,而最大的難度,將在系統全面地整合,包括:資訊系統、資安系統以及各式各樣的應用系統之全面整合,今後資訊平台,將發揮不可磨滅的功蹟。
第五部分的撰寫:建立臺灣社會(產、官、學、研)對新資安系統的期望,由吉承勳主寫,共四章。
作者是電腦軟體專業,接受當時李國鼎部長的邀請,回臺灣提升臺灣軟體業的發展,是第一家全軟體廠家被邀請進入臺灣新竹科學園區的公司,具體推動臺灣半導體業的自動化工作。目前希望臺灣軟體界共同合作,同時也期望臺灣政府,再度提出支持當時台積電發展的計劃,以及較後支持臺灣自動化的輔助計劃。讓臺灣軟體界引進世界上最先進的技術,並進行生態系的整合,打造臺灣「內生零信任」架構的資安全方案解答,簡稱「資安全方案」,首先要具備下列各元件的公司:(一)市場行銷公司、(二)顧問公司、(三)工程公司、(四)資訊平台公司、(五)建構「內生零信任」架構的技術產品公司(詳見本書 24.2)、(六)建構「資安全方案」的合作公司(詳見本書 24.3)。這是一個資安生態系,有能力提供「資安全方案」的一站式「交鑰匙(Turn Key)」工程。


